José Zegarra
Table of Contents
Resumen
En entrevista con IT/USERS® Magazine, Marcela Moreno, Product Development Manager de Ciberseguridad para Latinoamérica de TIVIT ALMAVIVA GROUP, explica su enfoque preventivo basado en visibilidad de activos, inteligencia de amenazas, control de accesos y concientización.
Marcela Moreno analiza cómo combinar prevención, inteligencia de amenazas y servicios gestionados para vincular la ciberseguridad con la continuidad del negocio en Perú. En esta entrevista para IT/USERS® Magazine, Marcela Moreno, Product Development Manager de Ciberseguridad para Latinoamérica de TIVIT Almaviva Group, explica su enfoque para avanzar hacia una seguridad preventiva. Aborda visibilidad de activos, control de accesos, automatización y servicios gestionados, vinculando las decisiones técnicas con la continuidad operativa y las prioridades del negocio.
Claves de la entrevista
- Visibilidad de activos, inteligencia de amenazas, Zero Trust y concientización como pilares preventivos.
- Seguridad desde el diseño para acompañar la evolución de las aplicaciones y la infraestructura.
- Analítica y automatización para apoyar la detección y respuesta a incidentes.
- Servicios gestionados como alternativa para complementar las capacidades de los equipos internos.
- Continuidad operativa e impacto empresarial como argumentos para dialogar con el directorio.
De la respuesta a incidentes a una gestión preventiva del riesgo empresarial
Lima, Perú, 14 de noviembre de 2026.— La entrevista examina cómo pasar de atender incidentes a identificar y gestionar riesgos antes de que afecten la operación. Marcela Moreno plantea combinar conocimiento de la infraestructura, inteligencia de amenazas regionalizada, controles de acceso y formación continua de las personas.
La conversación también aborda seguridad multicloud, inteligencia artificial aplicada a la defensa, disponibilidad de especialistas y prioridades para los responsables de TI en el Perú. Desde su perspectiva, la justificación de la inversión debe conectar el riesgo tecnológico con la protección de ingresos, la continuidad del servicio y la confianza comercial.
Cuando el riesgo técnico llega a la mesa del directorio
Una alerta de seguridad adquiere otra dimensión cuando puede detener una operación, comprometer información de clientes o afectar un contrato. Explicar esa relación es parte del trabajo de los líderes de tecnología. En esta entrevista, Marcela Moreno comparte la visión de TIVIT Almaviva Group sobre cómo construir una defensa preventiva y comunicar su valor en términos empresariales.
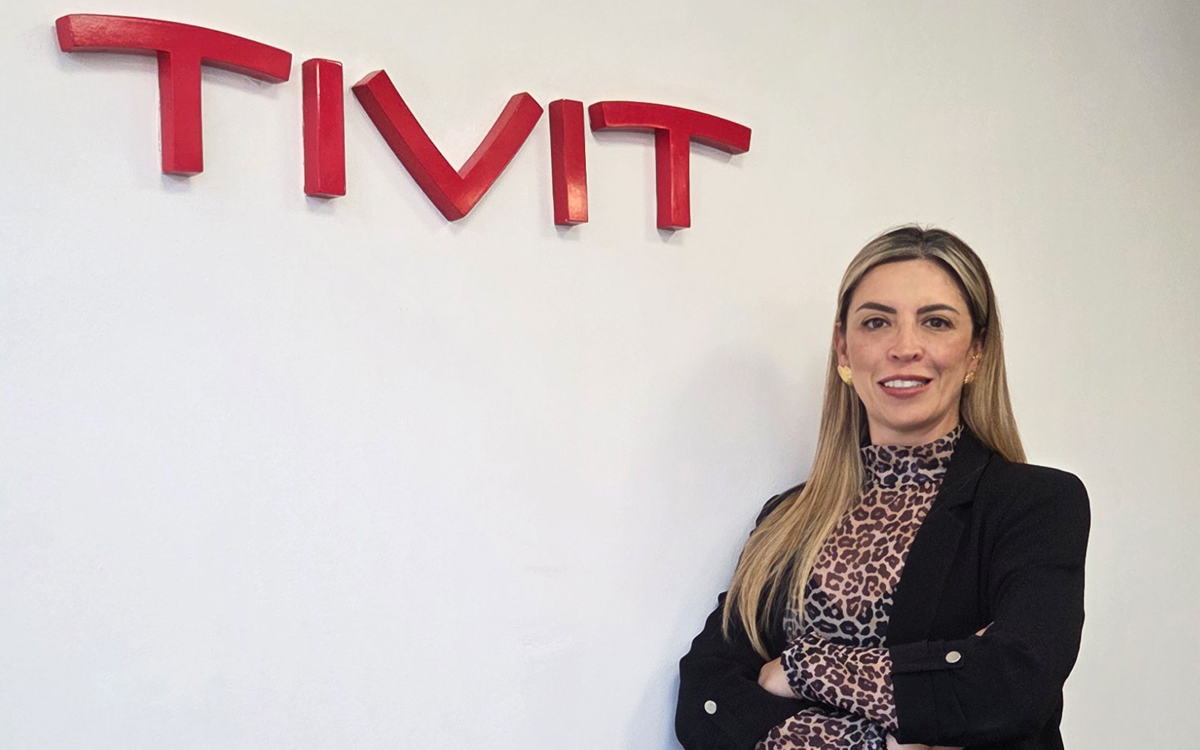
Entrevista a Marcela Moreno, de TIVIT Almaviva Group
Evolución y Enfoque Proactivo:
IT/USERS: Tradicionalmente, muchas organizaciones gestionan la seguridad de la información de manera reactiva ante incidentes. Desde la perspectiva de TIVIT ALMAVIVA GROUP, ¿cuáles son los pilares fundamentales para migrar hacia una cultura de ciberseguridad auténticamente proactiva y preventiva en el entorno corporativo actual?
Marcela Moreno: Para superar la gestión reactiva frente al auge digital en banca, minería y retail, en TIVIT ALMAVIVA GROUP impulsamos una cultura preventiva basada en cuatro pilares: visibilidad total de infraestructuras legacy y cloud mediante Assessments 360 y Pentesting; inteligencia de amenazas regionalizada contra campañas locales; arquitecturas Zero Trust para controlar el acceso de terceros; y programas continuos de concientización frente a la ingeniería social.
Integración Tecnológica y Resiliencia Operativa:
IT/USERS: La convergencia de infraestructuras críticas, multicloud y aplicaciones de negocio amplía constantemente la superficie de ataque. ¿Cómo acompaña TIVIT ALMAVIVA GROUP a las empresas en el diseño de arquitecturas resilientes capaces de garantizar la continuidad operativa sin frenar la innovación?
Marcela Moreno: Acompañamos la migración multicloud en el Perú integrando seguridad desde el diseño (DevSecOps), agnosticismo tecnológico y ciberresiliencia (backups inmutables y cumplimiento con normas como la SBS). Un ejemplo concreto es nuestro trabajo con Parque Arauco (en Perú y Colombia) y Lipigas, donde modernizamos y gestionamos su infraestructura crítica en la nube garantizando continuidad operativa y cero interrupciones para el negocio.
Inteligencia Artificial y Automatización en la Defensa:
IT/USERS: Frente a ciberamenazas cada vez más automatizadas y sofisticadas, ¿qué rol juegan la analítica avanzada, la automatización y la inteligencia artificial en el monitoreo y respuesta a incidentes dentro de las soluciones que TIVIT ALMAVIVA GROUP despliega para sus clientes?
Marcela Moreno: Ante la escasez de talento local y ataques cada vez más automatizados, nuestros servicios MDR aplican Machine Learning para detectar anomalías sutiles fuera de las reglas tradicionales. Mediante automatización SOAR, ejecutamos respuestas en segundos (como aislar equipos o revocar credenciales), filtrando más del 90% del ruido operativo para que nuestros especialistas se enfoquen en el Threat Hunting con contexto de negocio.
Propuesta de Valor de TIVIT ALMAVIVA GROUP:
IT/USERS: Como parte de Almaviva Group, ¿de qué manera esta escala global y sinergia tecnológica robustece la oferta de servicios gestionados y consultoría de seguridad para el mercado latinoamericano y, en particular, el peruano?
Marcela Moreno: La integración en Almaviva Group potencia el mercado peruano al combinar cercanía operativa local con escala global e inversiones regionales de USD 200 millones en ciberseguridad e IA. Esto permite transferir estándares europeos a sectores críticos locales, ofreciendo un portafolio end-to-end (consultoría GRC, operación 24/7 y Disaster Recovery) respaldado por talento local y más de 6,400 colaboradores en Latinoamérica.
Tendencias de Ciberseguridad en el Perú:
IT/USERS: ¿Cuáles son las principales tendencias y vectores de ataque que hoy están demandando mayor atención presupuestal y estratégica por parte de los CIOs y CISOs en el Perú (ransomware, fuga de datos, seguridad en la cadena de suministro, gestión de identidades)?
Marcela Moreno: Hoy, los CIOs y CISOs peruanos concentran su presupuesto en cuatro frentes críticos: el ransomware de doble y triple extorsión (impulsando el MDR y backups inmutables); el cumplimiento de la Ley de Protección de Datos Personales y normativas SBS mediante prevención de fuga de datos (DLP); la gestión de identidades y accesos privilegiados (IAM/PAM) frente al robo de credenciales; y la seguridad en la cadena de suministro de terceros.
Brecha de Talento y Madurez Regulatoria Local:
IT/USERS: El sector empresarial en el Perú enfrenta el doble desafío de la escasez de talento especializado en seguridad digital y normativas de protección de datos cada vez más exigentes. ¿Cómo ayuda TIVIT ALMAVIVA GROUP a las compañías locales a cerrar esta brecha de capacidades sin sobrecargar sus estructuras internas?
Marcela Moreno: En TIVIT ALMAVIVA GROUP cerramos la brecha de especialistas mediante modelos de servicios gestionados (MSSP) y MDR 24/7, permitiendo que las empresas peruanas accedan a un equipo multidisciplinario de analistas, ingenieros de respuesta y expertos en cumplimiento sin asumir los altos costos de reclutamiento y rotación interna. Complementamos esta operación con servicios de CISO as a Service y consultoría especializada en Gobierno, Riesgo y Cumplimiento (GRC) alineada a la Ley de Protección de Datos Personales (ANPD) y normativas SBS. Así, las compañías locales maduran su postura regulatoria y operativa de forma ágil mientras sus equipos internos se enfocan en el core del negocio.
Visión Estratégica y Mensaje al Ecosistema B2B:
IT/USERS: ¿Cuál es la recomendación prioritaria o mensaje que TIVIT ALMAVIVA GROUP comparte con los tomadores de decisiones de TI que hoy buscan justificar ante sus directorios que la ciberseguridad no es un centro de costos, sino un habilitador directo del negocio?
Marcela Moreno: Nuestro mensaje para los líderes de TI en el Perú es claro: frente al directorio, la ciberseguridad debe presentarse en términos de continuidad operativa, protección de ingresos y confianza comercial, no como un gasto técnico. Hoy, contar con una postura robusta de seguridad es un requisito indispensable para cerrar contratos B2B, integrarse a cadenas de suministro globales y lanzar nuevos canales digitales sin exponer la reputación de la marca. En TIVIT ALMAVIVA GROUP ayudamos a traducir el riesgo técnico en impacto financiero cuantificable, demostrando que invertir en prevención cuesta una fracción mínima frente a las pérdidas millonarias y multas que conlleva una sola brecha o paralización operativa.
Tres enfoques para interpretar la conversación
Prevención: conocer los activos y controlar los accesos
La propuesta descrita por Marcela Moreno combina evaluación de infraestructura, pruebas de seguridad, inteligencia de amenazas y formación. Su lectura conjunta permite entender la prevención como una práctica continua que involucra tecnología, procesos y personas.
Para una organización, esto plantea una pregunta concreta: ¿dispone de información suficiente para reconocer qué sistemas debe proteger primero y quién puede acceder a ellos?
Automatización: conectar las alertas con decisiones de respuesta
La vocera describe el uso de aprendizaje automático y automatización para detectar anomalías y ejecutar acciones de contención. El interés empresarial está en cómo estas capacidades ayudan al equipo de seguridad a concentrarse en los eventos relevantes.
Las cifras de desempeño mencionadas en la entrevista corresponden a declaraciones de la compañía. El material no incluye una metodología que permita extrapolarlas a cualquier entorno.
Servicios gestionados: complementar capacidades internas
Moreno presenta los servicios gestionados como una vía para acceder a perfiles especializados y operación continua. Este enfoque vincula la contratación tecnológica con la disponibilidad de capacidades que la organización necesita sostener.
Para evaluar una propuesta, resulta útil precisar responsabilidades, alcance del monitoreo, mecanismos de escalamiento y coordinación con el equipo interno.
Declaraciones destacadas
Así, las compañías locales maduran su postura regulatoria y operativa de forma ágil mientras sus equipos internos se enfocan en el core del negocio”. — Marcela Moreno, TIVIT grupo Almaviva.
Nuestro mensaje para los líderes de TI en el Perú es claro: frente al directorio, la ciberseguridad debe presentarse en términos de continuidad operativa, protección de ingresos y confianza comercial, no como un gasto técnico”. — Marcela Moreno, TIVIT grupo Almaviva.
¿Por qué es importante?
La entrevista ofrece a CIOs, CISOs y responsables empresariales una perspectiva para relacionar controles técnicos con prioridades operativas. Su utilidad está en orientar preguntas sobre prevención, respuesta y capacidades disponibles. Las declaraciones sobre resultados, inversiones y casos de clientes deben leerse con la atribución y el alcance expresados por la vocera.
Visión Estratégica
Para las organizaciones peruanas y latinoamericanas, avanzar hacia una seguridad preventiva exige establecer prioridades que puedan sostenerse en la operación diaria. Identificar activos críticos, revisar accesos y comprobar la recuperación de servicios permite convertir una estrategia general en tareas verificables.
La automatización y los servicios gestionados pueden complementar ese trabajo. Su evaluación debería considerar cómo se integran con los procesos existentes, qué decisiones requieren intervención humana y quién responde durante un incidente.
Desde una lectura editorial, la conversación invita a fortalecer el vínculo entre seguridad y dirección empresarial. Presentar escenarios de interrupción, responsabilidades y necesidades de protección facilita decisiones más informadas. El desafío es traducir esa visión en compromisos medibles, con indicadores y revisiones periódicas adecuados a cada organización.
Cinco ideas para recordar
- La prevención requiere conocer tanto la infraestructura existente como sus cambios.
- El control de terceros forma parte de la gestión de accesos.
- La automatización debe integrarse con procedimientos de respuesta definidos.
- Los servicios externos necesitan responsabilidades y alcances explícitos.
- La inversión en seguridad debe explicarse mediante riesgos y prioridades del negocio.
Knowledge Layer — Glosario
Zero Trust
Enfoque que exige verificar los accesos según identidad, contexto y políticas, evitando conceder confianza únicamente por la ubicación del usuario.
Pentesting
Pruebas de seguridad autorizadas que buscan identificar vulnerabilidades mediante técnicas de ataque controladas.
DevSecOps
Integración de prácticas de seguridad en el desarrollo y la operación del software.
MDR
Servicios gestionados de detección y respuesta que combinan herramientas y especialistas para investigar amenazas y actuar ante incidentes.
SOAR
Tecnologías que coordinan herramientas y automatizan tareas dentro de los procesos de seguridad.
Respaldos inmutables
Copias protegidas frente a modificaciones o eliminación durante un período definido.
GRC
Gobierno, Riesgo y Cumplimiento: disciplinas que articulan responsabilidades, gestión de riesgos y obligaciones aplicables.
CISO as a Service
Modalidad de servicio que proporciona capacidades de dirección y asesoría en seguridad de la información.
Tu Opinión Nos Importa 🗣️
Me interesa conocer tu experiencia: ¿qué obstáculo encuentras para avanzar hacia una ciberseguridad preventiva en tu organización? ¿Cómo presentarías al directorio el valor de proteger la continuidad del negocio?
Comparte tu perspectiva con #itusersawards2026 y #superfan.
Apoya al Periodismo Independiente

¿Te sirvió en algo este contenido?, ayúdanos a combatir la Desinformación, dona desde S/ 1.00 a nuestro PLIN 943-438-457