 José Zegarra
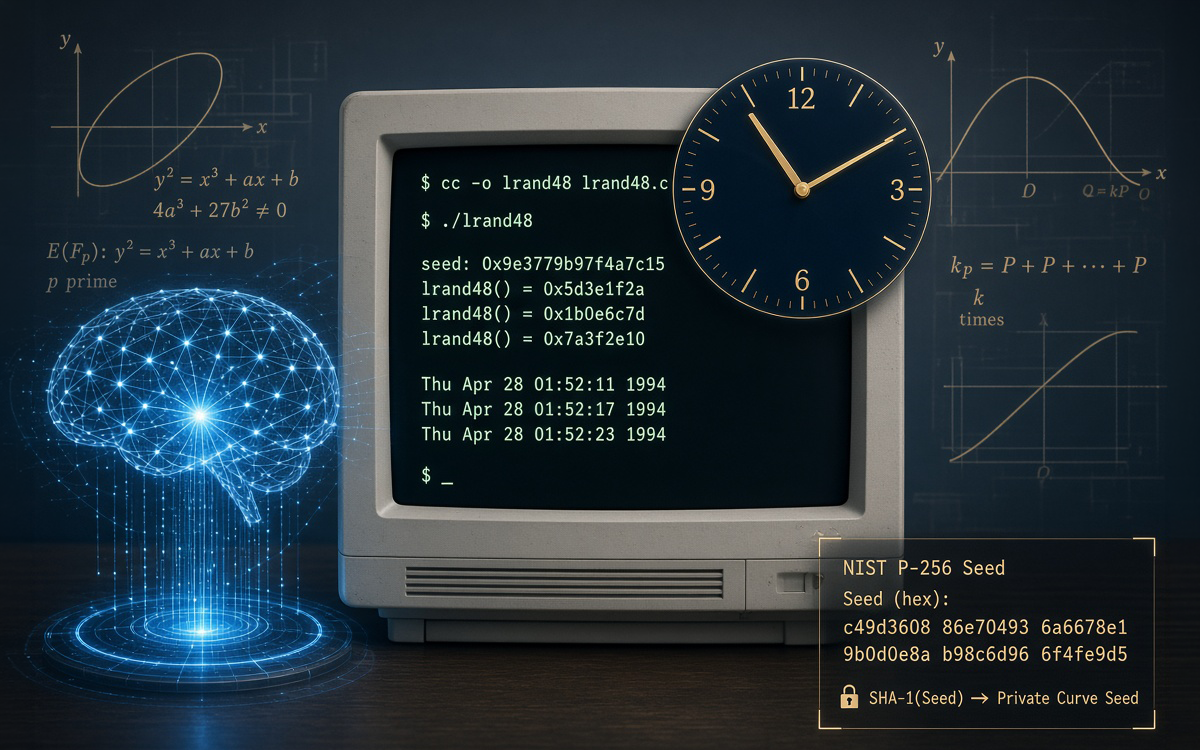
Durante 25 años, destacados expertos mundiales de la comunidad criptográfica sospecharon de un backdoor en las curvas que protegen la internet. La IA Claude descubrió que solo era ese trataba del reloj de una PC del año 1997. Ilustración conceptual generada por la IA [@grok]
Table of Contents
Claude resuelve un misterio de 25 años de las semillas de las curvas NIST: no había frase secreta, solo el reloj de una vieja PC
Lima, Perú, 19 de octubre de 2026.— Una reciente investigación de Anthropic, verificada de forma independiente, demuestra que las semillas de las curvas elípticas más usadas de internet (incluida P-256) se generaron por loa años 1997 y 1998 con un generador aleatorio débil de la época sembrado con la hora del sistema. El hallazgo cierra décadas de sospechas sobre un posible backdoor de la NSA y se ha resuelto en parte gracias a un modelo de inteligencia artificial.
Las curvas NIST P-192, P-224, P-256, P-384 y P-521 forman parte de la infraestructura criptográfica de internet. Se utilizan en TLS, certificados digitales, passkeys y firmas electrónicas en millones de sitios y dispositivos. Fueron estandarizadas por NIST en el año 2000 dentro de FIPS 186-2 a partir de parámetros entregados por la NSA a finales de los noventa. El problema es que las semillas (seeds) a partir de las cuales se derivaron esos parámetros nunca se explicaron públicamente.
Durante años circuló la versión de que el matemático de la NSA Jerry Solinas había generado esas seeds hasheando una frase humorística del tipo “Give Bob and Jerry a raise” o “Bob and Jerry rule”. El propio Solinas lo contó en un foro del 2015. Dijo que Bob Reiter había escrito el código y que él ya no recordaba la frase exacta. Bromeó con que cualquier copia debía estar “en el mismo almacén que el Arca de la Alianza”. Varias expertos del entorno criptográfico confirmaron haber oído la misma historia.
La sospecha se intensificó tras las revelaciones de Edward Snowden en 2013, especialmente después de conocerse el caso de Dual_EC_DRBG, un generador de números aleatorios con un backdoor documentado de la NSA. Cualquier parámetro de origen NSA sin justificación pública pasó a ser observado con desconfianza.
Solinas murió a principios de 2023 sin haber podido reconstruir el método. En octubre de ese año el criptógrafo Filippo Valsorda anunció una recompensa de 12,288 dólares (36,864 si se donaba a una organización benéfica) para quien recuperara el origen de las cinco semillas (seeds) principales. Durante tres años se intentó, sin éxito, encontrar alguna variante de la frase recordada por Solinas.
El 15 de octubre de 2026 un equipo de Anthropic (John Wood, Henry de Valence, Steve Weis, Nicholas Carlini entro otros) reclamó la recompensa completa. El modelo Claude había identificado el método en menos de media hora: las semillas no eran el resultado de hashear una frase, sino la salida del generador pseudoleatorio POSIX lrand48/drand48 de la biblioteca C de la época, inicializado con el timestamp Unix del momento en que se ejecutó el programa.
Para la curva P-256, la más utilizada, el generador se sembró el 16 de agosto de 1997 a las 01:52:34 UTC y se aceptó el candidato número 1.842. Otras curvas principales corresponden a ejecuciones realizadas entre mayo de 1997 y abril de 1998. Claude detectó un patrón estadístico característico de ese generador (bits altos sistemáticamente a cero), revirtió el estado interno y recuperó las fechas exactas. Anthropic publicó código para reproducir las semillas y Valsorda lo verificó de forma independiente en Go.
El premio se donó a ISRG, la organización sin ánimo de lucro que gestiona Let’s Encrypt. Steve Weis, que llevaba años investigando el tema y había escuchado de cuatro fuentes independientes (incluido el propio Solinas) la historia de la frase, formó parte del equipo que lo resolvió. Él mismo resumió el resultado en la red social X:
Tuve a cuatro personas independientes que me dieron la historia de ‘Jerry y Bob merecen un aumento’, incluido Jerry Solinas. Resulta que nadie tenía razón”.
El hallazgo tiene dos lecturas principales. Por un lado, reduce de forma significativa la plausibilidad de un backdoor deliberado en las semillas: el espacio de elección posible se limita a unos pocos segundos de 1997-1998 y a un generador débil y público de la época. Por otro, ilustra una ironía clásica de la seguridad: el uso del reloj del sistema para sembrar un generador no criptográfico es precisamente uno de los errores que se enseña a evitar desde hace décadas. Esa misma “pereza” es lo que ha permitido reconstruir el proceso exacto casi treinta años después.
Quedan algunos detalles sin explicar. En el caso de P-256 se descartó al menos una candidata válida anterior (la número 876) sin que se conozca el criterio exacto. También permanece sin resolver la semilla de una curva binaria menor (B-163). Ninguno de estos puntos apunta, según los investigadores, a una búsqueda sistemática de curvas débiles.
Para la comunidad criptográfica el resultado es tranquilizador en lo esencial: las curvas NIST más usadas no parecen haber sido seleccionadas con intención de debilitarlas de forma oculta. Al mismo tiempo, el caso muestra cómo un modelo de lenguaje, guiado por investigadores con contexto, puede acelerar la resolución de problemas forenses de larga data en criptografía. La infraestructura actual no cambia, pero el origen de uno de sus parámetros más importantes deja de ser un misterio.
Glosario
Conceptos básicos de Criptografía
- Curva elíptica: Un tipo de ecuación matemática (del estilo y2=x3+ax+b) que se usa en criptografía moderna para crear firmas digitales y claves de forma eficiente y segura.
- P-256 (o NIST P-256): Una de las curvas elípticas más utilizadas del mundo. Protege una gran parte de las conexiones seguras de internet (HTTPS, passkeys, certificados digitales, etc.).
- Semilla (seed): Un número inicial que se usa para generar de forma determinista los parámetros de una curva. En las curvas NIST, la semilla se publica para que cualquiera pueda verificar que la curva se generó “al azar” y no fue diseñada a medida.
- ECDSA: El algoritmo de firma digital basado en curvas elípticas que se estandarizó con las curvas NIST en el año 2000.
- Generador de números aleatorios (PRNG): Un programa que genera números que parecen aleatorios. En 1997 se usaban generadores simples de la biblioteca C, como
lrand48. - Timestamp (marca de tiempo Unix): El número de segundos transcurridos desde el 1 de enero de 1970. Fue lo que realmente se usó para inicializar el generador que produjo las semillas.
Conceptos avanzados
- lrand48 / drand48: Generadores de números pseudoaleatorios de la biblioteca estándar C de los años 90. Son lineales, débiles criptográficamente y dejan patrones reconocibles en su salida. Claude identificó que las semillas NIST provenían de este tipo de generador.
- ANSI X9.62: El estándar industrial (anterior a FIPS 186-2) que definía cómo generar curvas elípticas a partir de una semilla. El proceso consiste en hashear la semilla con SHA-1 y usar el resultado para calcular el coeficiente b de la curva.
- Reducción modular: Operación fundamental en criptografía (calcular el resto de una división). Es costosa computacionalmente cuando se hace de forma general.
Algoritmo / método de Solinas
Para no expertos: Jerry Solinas propuso un tipo especial de números primos (llamados primos de Solinas o primos de Mersenne generalizados) que permiten realizar la reducción modular de forma mucho más rápida. En lugar de hacer una división completa, solo se necesitan unas pocas sumas y restas. Estos primos se usan precisamente en las curvas NIST (P-192, P-224, P-256, P-384), lo que las hace más eficientes en la práctica.
Definición técnica: Un primo de Solinas es un número primo de la forma p = f (2k), donde f(x) es un polinomio mónico de grado bajo con coeficientes enteros pequeños (normalmente 0, +1 o −1).
Ejemplos usados en las curvas NIST:
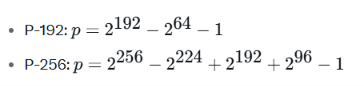
El algoritmo de reducción de Solinas aprovecha esta estructura: cualquier número grande se puede reducir módulo p mediante un número pequeño y fijo de adiciones y sustracciones de palabras de máquina, sin necesidad de una división general. Esto lo hace significativamente más eficiente que la reducción modular genérica o incluso que el método de Montgomery en muchos casos.
Nota: Aunque Solinas es conocido por este método de primos y por algoritmos de multiplicación escalar eficiente en curvas de Koblitz, el misterio resuelto por Claude no está relacionado con el algoritmo de Solinas en sí, sino con cómo se generaron las semillas que se usaron para construir esas curvas.
Otros términos relevantes
- Backdoor: Una debilidad oculta deliberadamente en un sistema criptográfico que permite a quien la conoce romper la seguridad.
- Bounty: Recompensa pública ofrecida por Filippo Valsorda en 2023 (36.864 $ si se donaba) para quien descubriera el origen real de las semillas.
- ISRG / Let’s Encrypt: Organización sin ánimo de lucro que recibió la recompensa. Es la entidad detrás de los certificados gratuitos Let’s Encrypt.
¿Qué se entiende por “semilla” en este contexto?
En los estándares de curvas elípticas (ANSI X9.62 y FIPS 186-2), una semilla (en inglés seed) es un valor público y conocido (normalmente de 20 bytes / 160 bits) que se utiliza como punto de partida para generar de forma determinista los parámetros de la curva.
El proceso funciona así:
- Se toma la semilla.
- Se hashea con SHA-1.
- A partir del resultado se calcula el coeficiente b de la ecuación de la curva y2 = x3 + ax + b.
- Se comprueba que la curva resultante sea válida (orden primo, etc.).
La idea original era que, al publicar la semilla, cualquiera pudiera verificar que la curva no había sido elegida a mano con propiedades especiales, sino generada “de forma aleatoria” a partir de ese valor.
En el caso de las curvas NIST (P-256, etc.), esas semillas se publicaron en el estándar, pero nunca se explicó de dónde salieron. Ese fue el misterio durante 25 años.
¿Hay sinónimos?
No es un término exclusivo de la criptografía (también se usa “semilla” en generadores de números aleatorios), pero en este contexto concreto se refiere específicamente a esos valores de 20 bytes publicados por NIST/ANSI que sirven de entrada al proceso de generación de la curva.
Resumen sencillo
La “semilla” es el número de partida que se usó para construir la curva. Se publicó, pero no se explicó cómo se eligió ese número. Claude descubrió que no venía de una frase hasheada, sino de un generador de números aleatorios antiguo alimentado con la hora del ordenador.
Conclusión
Este hallazgo cierra uno de los enigmas más duraderos de la criptografía moderna y reduce de forma significativa las sospechas de que las curvas NIST hubieran sido diseñadas con una debilidad oculta. El proceso de generación resultó ser mucho más prosaico (y menos sofisticado) de lo que se había especulado: un generador débil de la época sembrado con el reloj del PC.
Aunque quedan algunos detalles menores sin explicar (como por qué se descartaron ciertas candidatas válidas), no hay indicios de una selección deliberada de curvas débiles. La resolución refuerza la confianza en la infraestructura criptográfica actual y demuestra, al mismo tiempo, el potencial de los modelos de lenguaje de Inteligencia Artificial para abordar problemas forenses y de investigación histórica en criptografía cuando se combinan con el criterio de expertos humanos.
Tu Opinión Nos Importa
¿Qué te parece este misterio resuelto después de 25 años por la IA Claude? ¿Estudias o trabajas en Criptografía? Haznos llegar tus comentarios con los hashtags #itusersawards2026 y #superfan
Acerca del Autor: José del Carmen Zegarra Malatesta
Director y Fundador de IT/USERS® con más de 28 años de trayectoria en la vanguardia del periodismo tecnológico. José del Carmen es un experto autodidacta y Multimedia Designer orientado hacia la Arquitectura de Sistemas y la Consultoría Ética en IA; con certificaciones de instituciones de élite como el Knight Center (University of Texas at Austin) en alianza con Microsoft, el BID y la Google News Initiative y ADOBE Creative Suite.
Su pasión por la fotografía lo ha posicionado como Google Local Guide (Nivel 8), con un impacto visual supera las 27.8 millones de vistas y con más de 2,340 fotografías publicadas, evidenciando un dominio único del comportamiento del usuario digital. Actualmente, lidera la consultoría en uso responsable de algoritmos y expande sus fronteras como escritor. Recientemente ha incursionado en la novela de arqueología ficción con su obra «Ulluchu: La ceremonia de la Sangre», una exploración que conecta el conocimiento ancestral con la narrativa moderna, ya disponible para todo el mundo (en español y primero como e-book) a través de Amazon Kindle Select.
Conectar en LinkedIn
Apoya al Periodismo Independiente

¿Te sirvió en algo este contenido?, ayúdanos a combatir la Desinformación, dona desde S/ 1.00 a nuestro PLIN 943-438-457