José Zegarra
Table of Contents
Resumen
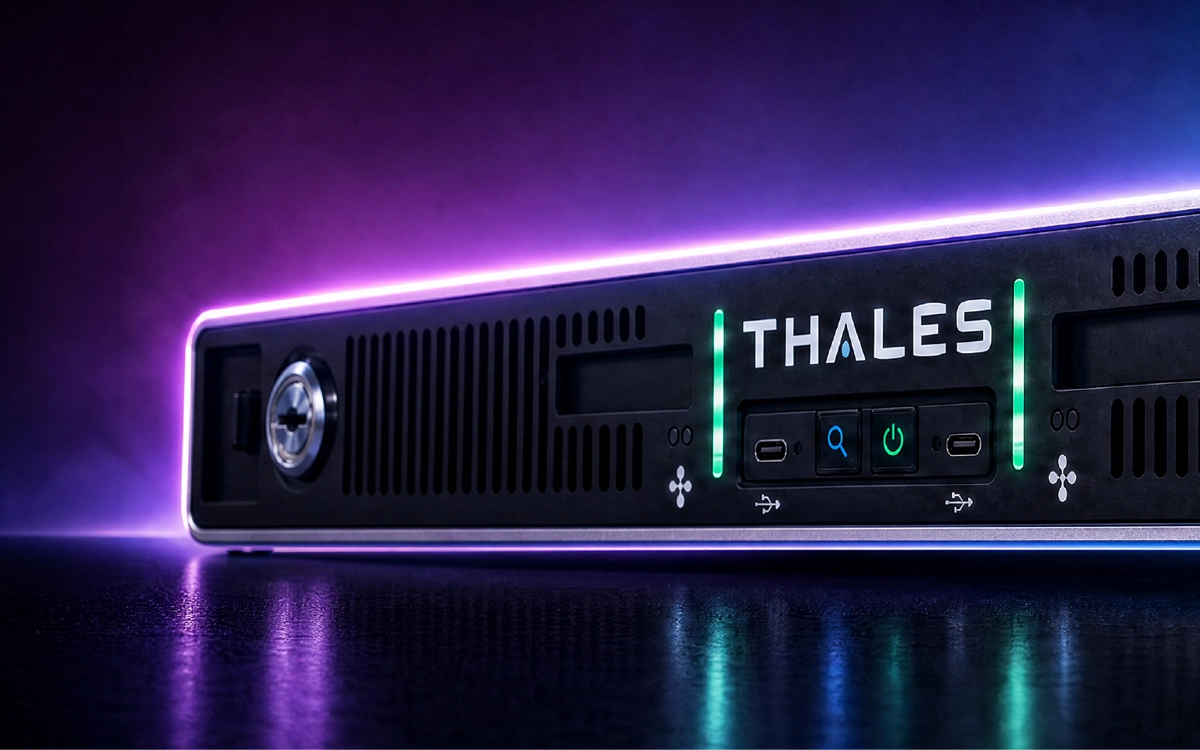
Thales presentó Luna 8, un módulo de seguridad de hardware diseñado para proteger claves criptográficas y facilitar la transición hacia la criptografía poscuántica. La plataforma incorpora un procesador propio y soporte para operaciones ML-KEM y ML-DSA. Las evaluaciones FIPS 140-3 Nivel 3 y Common Criteria continúan en proceso, mientras que la compatibilidad con payShield 11K está prevista para una versión futura. El artículo explica el riesgo de “recopilar ahora, descifrar más tarde” y propone evaluar inventario criptográfico, compatibilidad y continuidad operativa antes de migrar.
La protección de datos e identidades digitales exige preparar la infraestructura criptográfica para nuevas amenazas sin perder continuidad operativa. La información que una organización protege hoy puede conservar su valor durante décadas. Esa permanencia explica la preocupación por los ataques de “recopilar ahora, descifrar más tarde”: almacenar datos cifrados con la expectativa de acceder a ellos cuando exista capacidad tecnológica suficiente. En este escenario, Thales anunció Luna 8, una nueva generación de módulos de seguridad de hardware orientada a proteger claves criptográficas y facilitar la transición hacia algoritmos poscuánticos. El desafío empresarial comprende tanto la renovación tecnológica como la identificación de los datos, aplicaciones e identidades que necesitan protección a largo plazo.
Aspectos clave
- La transición poscuántica requiere revisar algoritmos, aplicaciones, protocolos y gestión de claves.
- Luna 8 incorpora un procesador criptográfico diseñado por Thales.
- La plataforma busca atender operaciones criptográficas tradicionales y poscuánticas.
- Las evaluaciones de seguridad anunciadas siguen en proceso.
- La compatibilidad con payShield 11K está prevista para una versión futura.
- El despliegue debe acompañarse de pruebas de integración, continuidad y recuperación.
Proteger hoy la información que seguirá siendo valiosa mañana
Las vegas, Nevada, EE. UU., 15 de septiembre de 2026.— Una historia clínica, una investigación industrial o un registro de identidad pueden mantener su carácter confidencial mucho después de que se renueven los sistemas donde fueron creados. Para quienes administran esa información, la seguridad necesita contemplar un horizonte más amplio que el próximo ciclo de compra.
El riesgo conocido como Harvest Now, Decrypt Later —HNDL— consiste en capturar información cifrada y conservarla para intentar descifrarla en el futuro. El NIST explica que este escenario justifica anticipar la transición: todavía no se conoce cuándo podría existir una computadora cuántica capaz de comprometer determinados mecanismos criptográficos actuales, mientras que actualizar los sistemas requiere tiempo. Fuente: NIST.
La consecuencia práctica es identificar qué información debe permanecer protegida durante años y qué mecanismos sostienen esa protección.
De la evaluación a la implementación
Según el comunicado de Thales, que cita su Data Threat Report 2026, el 59 % de las organizaciones encuestadas está desarrollando prototipos y evaluando algoritmos de criptografía poscuántica. Este indicador refleja preparación y experimentación; no equivale a una migración completa de sus sistemas. Fuente: anuncio oficial de Thales.
La transición ya cuenta con referencias técnicas. En agosto de 2024, el NIST publicó sus tres primeros estándares poscuánticos finalizados: FIPS 203, FIPS 204 y FIPS 205. Cubren mecanismos de establecimiento de claves y firmas digitales, funciones esenciales para las comunicaciones y la autenticidad de la información. Fuente: NIST.
Sin embargo, disponer de estándares no resuelve automáticamente su incorporación. Cada organización debe conocer las dependencias de sus aplicaciones, verificar el soporte de sus proveedores y probar el comportamiento de las nuevas implementaciones.
Luna 8: protección de claves y agilidad criptográfica
En este contexto, Thales —Euronext Paris: HO— presentó Luna 8 como dispositivo de red para almacenar, proteger y administrar claves criptográficas.
Un módulo de seguridad de hardware, o HSM, proporciona un entorno dedicado para custodiar esas claves y ejecutar operaciones criptográficas. Su papel resulta relevante en servicios como firmas digitales, certificados, autenticación y protección de información.
La documentación del fabricante señala que Luna 8 incorpora soporte para operaciones ML-KEM y ML-DSA, además de una arquitectura actualizable. Estas capacidades buscan facilitar la evolución de los servicios criptográficos conforme cambien los algoritmos y requisitos técnicos. Fuente: documentación de Luna 8.
Las empresas deben prepararse para la era poscuántica mediante la agilidad criptográfica”, señaló Todd Moore, vicepresidente de Productos de Seguridad de Datos de Thales.
La agilidad criptográfica implica poder cambiar o actualizar los mecanismos de protección sin convertir cada transición en una reconstrucción completa de los servicios. Su valor depende también de las aplicaciones, los procedimientos y las personas que administran la infraestructura.
Capacidades anunciadas y condiciones de adopción
El comunicado presenta una plataforma orientada a ampliar capacidad y facilitar la migración de clientes existentes. Para una evaluación empresarial, conviene relacionar cada propuesta con las comprobaciones necesarias.
| Área | Propuesta anunciada por Thales | Qué conviene verificar |
|---|---|---|
| Procesamiento | Procesador criptográfico propio para cargas tradicionales y poscuánticas. | Rendimiento con los algoritmos y operaciones del entorno real. |
| Escalabilidad | Soporte para implementaciones empresariales y de gran escala. | Capacidad, disponibilidad y comportamiento bajo carga. |
| Actualización | Arquitectura preparada para incorporar nuevos algoritmos. | Versiones compatibles, soporte y procedimientos de actualización. |
| Migración | Continuidad mediante interfaces y componentes familiares para clientes existentes. | Compatibilidad de aplicaciones, clientes y material criptográfico. |
| Pagos | Compatibilidad con payShield 11K en una versión futura. | Disponibilidad efectiva antes de incluirla en un proyecto. |
| Evaluaciones | FIPS 140-3 Nivel 3 y Common Criteria en proceso. | Estado y alcance de la validación al contratar. |
Una evaluación en curso no equivale a una certificación obtenida. Del mismo modo, las afirmaciones de mayor rendimiento necesitan contrastarse con las condiciones de prueba y la carga de trabajo de cada organización. Fuente: especificaciones y estado publicado por Thales.
Integración y continuidad: la otra parte de la seguridad
La renovación criptográfica también debe contemplar quién administra las claves, cómo se recupera el servicio ante una falla y cómo se auditan las operaciones.
La flexibilidad para dar soporte a múltiples casos de uso, aplicaciones y necesidades comerciales a lo largo del tiempo nos ayuda a maximizar nuestras inversiones en hardware”, declaró Jack Zhou, director de informática de HKVAX, en el comunicado.
Por su parte, Michela Menting, vicepresidenta de Investigación de ABI Research, destacó:
La integración, la automatización y la escalabilidad son aspectos cada vez más importantes para las organizaciones que modernizan su infraestructura criptográfica”.
Estas declaraciones ponen el foco en una necesidad operativa: incorporar nuevos mecanismos de protección conservando la capacidad de administrar y sostener los servicios.
En cuanto a la inteligencia artificial, el anuncio sitúa Luna 8 dentro del crecimiento de las cargas de trabajo que requieren seguridad criptográfica. Su función se concentra en claves y operaciones de confianza digital; no debe interpretarse como una solución integral para todos los riesgos de los sistemas de IA.
¿Por qué es importante?
Los historiales médicos, las identidades digitales y la propiedad intelectual pueden necesitar confidencialidad durante muchos años. Preparar su protección exige identificar dónde se utiliza criptografía, cuánto tiempo deben permanecer seguros los datos y cómo actualizar los sistemas. Esperar hasta que la amenaza se materialice puede dejar un margen insuficiente para migrar.
Qué deberían considerar las organizaciones peruanas
Como criterio de planificación, las organizaciones pueden comenzar por un inventario de sus sistemas criptográficos y la identificación de información sensible de larga duración. El NIST recomienda construir esa base, definir una hoja de ruta y conversar con los proveedores sobre su transición a PQC. Fuente: guía de preparación del NIST.
Para una implementación local, conviene traducir ese diagnóstico en decisiones concretas:
- Priorizar por sensibilidad y permanencia: identificar qué información necesita protección durante más tiempo.
- Documentar dependencias: conocer qué aplicaciones utilizan certificados, firmas, claves y servicios criptográficos.
- Solicitar evidencia técnica: verificar algoritmos disponibles, versiones y estado de las certificaciones.
- Probar antes de migrar: evaluar compatibilidad, rendimiento y recuperación.
- Preparar a los responsables: definir custodia, autorizaciones, respaldo y respuesta ante incidentes.
La compra de un HSM puede formar parte de ese proceso. La preparación poscuántica requiere que el conjunto de la solución pueda utilizar correctamente las nuevas capacidades.
Datos citables
- 59 %: organizaciones encuestadas que desarrollan prototipos y evalúan algoritmos PQC, según el informe de Thales citado en el anuncio.
- 14 de septiembre de 2026: fecha de publicación del lanzamiento de Luna 8 en el sitio oficial de Thales.
- ML-KEM y ML-DSA: mecanismos poscuánticos cuyo soporte se describe en la documentación de Luna 8.
- FIPS 140-3 Nivel 3 y Common Criteria: evaluaciones anunciadas como pendientes, no certificaciones ya obtenidas.
- Tres estándares: FIPS 203, 204 y 205, publicados por el NIST en agosto de 2024.
Referencias: anuncio de Thales, documentación de Luna 8 y estándares del NIST.
Knowledge Layer / Glosario
- Criptografía poscuántica —PQC—: mecanismos matemáticos diseñados para resistir ataques de computadoras convencionales y futuras computadoras cuánticas.
- HSM: dispositivo especializado que protege claves y realiza operaciones criptográficas en un entorno de hardware dedicado.
- Clave criptográfica: valor utilizado por un algoritmo para realizar operaciones como cifrar, descifrar o generar firmas.
- HNDL: estrategia de capturar información cifrada hoy para intentar descifrarla posteriormente.
- Agilidad criptográfica: capacidad de actualizar o sustituir algoritmos y mecanismos de protección.
- PKI: infraestructura de claves públicas que utiliza certificados para vincular identidades con claves.
- ML-KEM: mecanismo poscuántico de encapsulación de claves definido en FIPS 203.
- ML-DSA: algoritmo poscuántico de firma digital definido en FIPS 204.
Preguntas y respuestas
¿Se necesita una computadora cuántica para utilizar criptografía poscuántica?
No. Los algoritmos poscuánticos pueden implementarse en sistemas convencionales. Están diseñados para proteger información frente a ataques que podrían realizar futuras computadoras cuánticas. Fuente: NIST.
¿Instalar un HSM convierte toda la organización en resistente a amenazas cuánticas?
No. También deben revisarse los algoritmos que utilizan las aplicaciones, los protocolos de comunicación, los certificados y sus dependencias. El dispositivo aporta capacidades que deben integrarse dentro de una transición planificada.
¿Por dónde conviene comenzar?
Por identificar dónde se utiliza criptografía y qué información necesita confidencialidad prolongada. Ese inventario permite priorizar pruebas y solicitar planes de migración a los proveedores. Fuente: NIST.
Visión Estratégica
Para el Perú y para América Latina, la transición poscuántica debería abordarse como una decisión de continuidad y confianza digital. La prioridad consiste en comprender qué información seguirá siendo sensible dentro de varios años y qué dependencias podrían dificultar su protección.
Los ciclos de renovación tecnológica ofrecen una oportunidad para incorporar requisitos de agilidad criptográfica, soporte verificable y pruebas de compatibilidad. También permiten formar a los equipos que deberán administrar estos cambios.
La protección de identidades, documentos y registros necesita una mirada sostenida. Su valor humano reside en preservar la privacidad y la autenticidad de la información incluso cuando cambien las herramientas utilizadas para custodiarla. Prepararse con evidencia y por etapas puede ayudar a evitar migraciones apresuradas.
Tu Opinión Nos Importa 🗣️
¿Tu organización conoce qué datos deberán seguir siendo confidenciales dentro de diez años? ¿Ha comenzado a evaluar cómo actualizar sus sistemas criptográficos?
Comparte tu perspectiva en los comentarios con #itusersawards2026 y #superfan. Proteger la confianza del futuro comienza por comprender el valor de la información que custodiamos hoy.