José Zegarra
FamousSparrow concentra su actividad observada en Latinoamérica y emplea un nuevo malware contra entidades gubernamentales. ESET identificó el despliegue de SparroWocky, un nuevo malware de FamousSparrow, contra entidades gubernamentales de Latinoamérica, incluido Perú. Según la compañía, el grupo está vinculado a China. El hallazgo plantea la necesidad de revisar accesos, vigilancia y respuesta a incidentes, sin confundir la atribución técnica con una motivación geopolítica demostrada.
Table of Contents
Claves de la noticia
- Perú figura entre los países con entidades gubernamentales señaladas como objetivos por ESET.
- El 90 % corresponde a objetivos del grupo observados en la telemetría de la compañía.
- SparroWocky se utiliza, al menos, desde agosto de 2025.
- El malware incorpora capacidades de evasión y ejecución de componentes adicionales.
- La motivación geopolítica planteada por ESET sigue siendo una hipótesis de sus investigadores.
Buenos Aires, Argentina, 24 de septiembre de 2026.— El ciberespionaje coloca la confidencialidad de las decisiones públicas en el centro del riesgo digital. Según ESET, el 90 % de los objetivos de FamousSparrow registrados en su telemetría entre mediados de 2025 y 2026 se ubicaron en América Latina. La cifra describe la actividad observada de este grupo; no representa el conjunto de los ciberataques contra la región.
La investigación identifica el uso de SparroWocky contra entidades gubernamentales en ocho países y territorios, entre ellos el Perú. Para los responsables de seguridad, el desafío consiste en detectar accesos persistentes y proteger información sensible, incluso cuando los sistemas continúan funcionando con normalidad.
Una negociación puede perder su ventaja antes de llegar a la mesa si alguien accede anticipadamente a sus documentos. Ese es el riesgo que introduce el ciberespionaje: comprometer información sin provocar necesariamente una interrupción visible. La investigación de ESET sobre FamousSparrow sitúa este problema en el ámbito latinoamericano y obliga a preguntarse quién puede estar observando las decisiones que todavía no son públicas.
El desafío que enfrenta la industria
La digitalización conecta expedientes, comunicaciones, contratos y servicios esenciales. Esa integración facilita el trabajo, pero también exige comprender qué información sería especialmente valiosa para un intruso. En una entidad pública o una empresa que participa en proyectos estratégicos, el riesgo puede abarcar documentos de negociación, estudios técnicos o decisiones de inversión. Como escenario ilustrativo, conocer anticipadamente una propuesta podría alterar la posición de sus participantes. Por eso, evaluar la seguridad únicamente por la disponibilidad de los sistemas deja fuera una pregunta fundamental: ¿quién puede consultar los datos y cómo se supervisa ese acceso?
Una concentración regional que incluye a Perú
ESET sitúa el giro de FamousSparrow hacia objetivos latinoamericanos, como mínimo, en julio de 2025. Un mes después comenzó a observar el despliegue del nuevo backdoor SparroWocky.
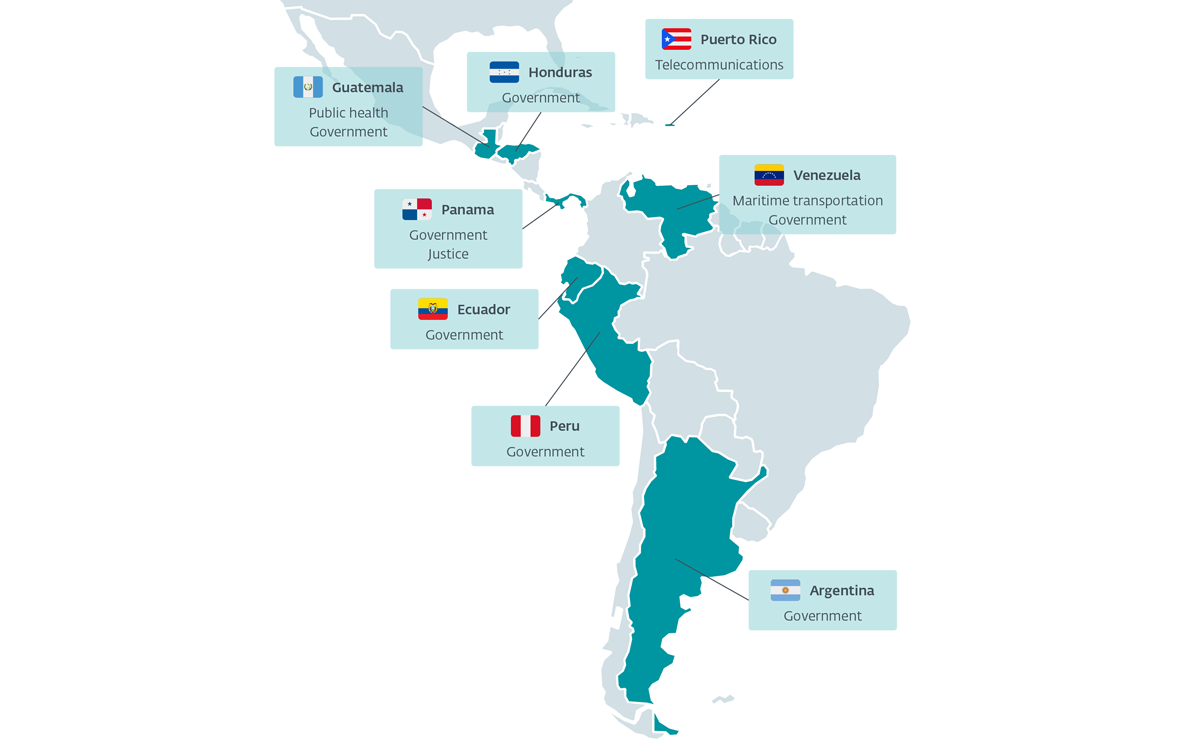
La compañía enumera entidades gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela entre los objetivos del nuevo malware.
El alcance debe interpretarse con precisión. Que el Perú aparezca en la investigación no permite concluir que todas sus instituciones estén comprometidas. Tampoco equivale a una confirmación pública de las autoridades peruanas sobre un incidente específico.
La nota de agencia no identifica las entidades peruanas involucradas, el volumen de información eventualmente sustraída ni las consecuencias operativas de cada caso. Esa ausencia impide dimensionar públicamente el impacto nacional.
Una trayectoria anterior a esta campaña
El grupo no surgió con este hallazgo. ESET considera que está activo desde, al menos, 2019 y recuerda que inicialmente fue conocido por operaciones contra hoteles.
En una investigación publicada en marzo de 2025, la compañía ya había documentado actividad contra una asociación del sector financiero estadounidense y un instituto de investigación mexicano, además de descubrir dos versiones de SparrowDoor. Este antecedente muestra una evolución de herramientas y objetivos a lo largo del tiempo. (welivesecurity.com)
La tecnología detrás de SparroWocky
SparroWocky es un backdoor desarrollado en C++ que permite mantener acceso no autorizado a sistemas comprometidos. Según el comunicado de ESET, manipula estructuras de memoria y modifica código durante su ejecución para dificultar la detección.
También puede cargar y ejecutar Beacon Object Files —BOF—, componentes utilizados por distintas herramientas de pruebas de penetración y simulación de ataques. En esta campaña, esa capacidad permite incorporar funcionalidades adicionales al malware.
La investigación técnica añade que SparroWocky puede extraer archivos, capturar pantallas y ejecutar comandos. ESET lo describe como una familia distinta de SparrowDoor, aunque haya pasado a ocupar su lugar como principal implante del grupo. (welivesecurity.com)
En la práctica, el problema para una organización no termina al localizar un archivo sospechoso. También necesita determinar qué acceso obtuvo el intruso, qué pudo consultar y si dejó otros mecanismos para regresar.
Atribución técnica y motivación geopolítica: dos preguntas diferentes
ESET atribuye con alta confianza esta campaña a FamousSparrow. Entre sus razones señala que, en algunos ataques iniciales, el nuevo malware fue desplegado mediante SparrowDoor, una herramienta que considera exclusiva del grupo. Esa conclusión técnica debe distinguirse de la hipótesis sobre quién habría encargado la operación y con qué propósito. (welivesecurity.com)
En el comunicado remitido a los medios esepcializados, el equipo de investigación expresa su interpretación geopolítica:
Creemos que este enfoque geográfico no es casual y probablemente refleje la respuesta de China a diversas iniciativas recientes de Estados Unidos en la región. De hecho, el segundo mandato presidencial de Donald Trump ha supuesto una reafirmación agresiva de los intereses estadounidenses en América Latina, algo que pone en riesgo varias inversiones estratégicas que China ha desarrollado en el continente durante la última década en sectores como la energía, la minería y las telecomunicaciones. Sospechamos que las actividades de FamousSparrow buscan ayudar a China a monitorear mejor y anticipar las reacciones de los gobiernos locales frente a las presiones actuales de Estados Unidos.”
La declaración corresponde a la evaluación de ESET, no a una motivación demostrada de manera independiente en esta nota. La propia compañía reconoce que no está claro si la concentración regional responde a un mandato geográfico formal o a una prioridad temporal.
Esta distinción permite informar sobre una amenaza concreta sin convertir una inferencia de inteligencia en una certeza diplomática.
El impacto para las organizaciones
Una intrusión orientada al espionaje puede pasar inadvertida para quienes solo observan si el correo funciona o si los servicios están disponibles. La continuidad operativa y la confidencialidad requieren controles distintos, aunque complementarios.
Como análisis editorial, el riesgo también merece atención entre empresas que intercambian información sensible con el Estado: contratistas, consultoras y participantes en proyectos de infraestructura. Esto no significa que ESET haya identificado a esas organizaciones como víctimas de esta campaña. Significa que conviene evaluar qué datos comparten, quién accede a ellos y cómo investigarían una posible exposición.
Un ejemplo ayuda a entenderlo: restaurar una copia de seguridad puede recuperar documentos eliminados, pero no revierte el conocimiento que un tercero haya obtenido al copiarlos. La respuesta al espionaje debe contemplar esa diferencia.
Qué deberían revisar ahora los responsables de seguridad
Como orientación editorial para el CIO, el CISO y equipos de respuesta, el hallazgo puede traducirse en una revisión concreta:
| Prioridad | Acción propuesta | Pregunta que debe resolver |
|---|---|---|
| Información sensible | Identificar documentos, repositorios y comunicaciones críticos | ¿Qué datos producirían mayor daño si fueran expuestos? |
| Accesos | Revisar privilegios, cuentas inactivas y permisos externos | ¿Quién conserva accesos que ya no necesita? |
| Visibilidad | Comprobar cobertura y conservación de registros | ¿Podemos reconstruir una actividad sospechosa? |
| Investigación | Contrastar los indicadores publicados por ESET con la evidencia interna | ¿Existen coincidencias que requieran análisis? |
| Respuesta | Ensayar contención, preservación de evidencia y coordinación | ¿Quién decide y actúa ante una intrusión? |
Estas medidas no certifican la ausencia del atacante. Su utilidad está en mejorar la capacidad de detectar, investigar y responder con evidencia.
Relación con la ciberseguridad y la transformación digital
La transformación digital convierte la información en un recurso compartido entre áreas, plataformas y organizaciones. Ese beneficio exige que los controles acompañen el recorrido de los datos.
El caso conecta la inteligencia de amenazas con la gestión cotidiana: conocer un nuevo malware solo aporta valor cuando ayuda a revisar exposiciones reales, orientar investigaciones y asignar responsabilidades. Para la dirección, la pregunta no debería limitarse a cuántas alertas recibe el equipo, sino a qué decisiones puede tomar con ellas.
¿Por qué es importante?
Para un CIO, CISO o líder empresarial, el hallazgo plantea un riesgo que puede existir sin una caída visible del servicio: perder el control sobre información sensible. La inclusión de Perú exige revisar exposición, accesos y capacidad de investigación, sin asumir que toda entidad está comprometida ni esperar una interrupción para actuar.
Visión Estratégica
La concentración regional descrita por ESET invita a incorporar el ciberespionaje a la gestión del riesgo institucional. En el Perú, esto supone identificar qué información sostiene decisiones públicas, negociaciones y proyectos estratégicos, y asignarle una protección acorde con su sensibilidad.
Para Latinoamérica, la respuesta también requiere capacidad de coordinación. Compartir hallazgos técnicos con contexto puede ayudar a otras organizaciones a investigar, siempre que se preserve la confidencialidad de las entidades afectadas y se eviten atribuciones precipitadas.
Desde una perspectiva editorial, la inversión debería evaluarse por resultados verificables: cobertura de activos, calidad de los registros, revisión de privilegios y preparación del equipo de respuesta. Comprar tecnología sin recursos humanos para operarla deja preguntas esenciales sin resolver.
El objetivo es proteger tanto la continuidad como la confianza. Un servicio digital puede seguir disponible mientras sus decisiones pierden confidencialidad; reconocer esa posibilidad es el primer paso para gobernar mejor el riesgo.
Datos citables
- Desde al menos 2019: actividad de FamousSparrow estimada por ESET.
- Julio de 2025: inicio mínimo de la concentración regional descrita por la compañía.
- Agosto de 2025: despliegue de SparroWocky observado, según ESET.
- 90 %: proporción de objetivos del grupo situados en Latinoamérica dentro de la telemetría de ESET entre mediados de 2025 y 2026.
- Ocho países y territorios: Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
- C++: lenguaje utilizado para desarrollar el nuevo backdoor, de acuerdo con el análisis de la compañía.
Fuente: comunicado de ESET Latinoamérica proporcionado para esta nota. Las cifras reflejan el alcance observado por la empresa.
Knowledge Layer — Glosario
Ciberespionaje
Actividad orientada a obtener información de manera encubierta mediante accesos o medios digitales no autorizados.
APT
Amenaza persistente avanzada: actividad de un adversario con recursos y capacidad para sostener operaciones dirigidas a objetivos específicos.
Backdoor
Mecanismo que permite acceder a un sistema evitando sus controles normales de autorización.
Telemetría
Datos técnicos recogidos por herramientas de seguridad. Su cobertura condiciona qué actividad puede observar un investigador.
SparroWocky
Nombre asignado por ESET al nuevo backdoor atribuido a FamousSparrow.
Beacon Object Files
Componentes de código que determinadas herramientas pueden cargar y ejecutar para realizar tareas adicionales.
Evasión
Técnicas destinadas a dificultar la detección o el análisis de una actividad maliciosa.
Persistencia
Capacidad de conservar o recuperar acceso a un sistema después de la intrusión inicial.
Exfiltración
Transferencia no autorizada de información fuera del entorno que la custodia.
Atribución
Evaluación que relaciona una actividad con un actor a partir de evidencias y niveles de confianza.
Tu Opinión Nos Importa 🗣️
Creo que proteger la información también significa cuidar la confianza de quienes la entregan y de quienes dependen de las decisiones que se toman con ella.
¿Tu organización podría investigar un acceso indebido aunque ninguno de sus servicios hubiera dejado de funcionar? ¿Qué necesita fortalecer primero: visibilidad, preparación del equipo o coordinación con sus socios?
Te invito a compartir tu experiencia y comentar con nuestros hashtags #ItusersAwards2026 y #superfan.
Apoya al Periodismo Independiente

¿Te sirvió en algo este contenido?, ayúdanos a combatir la Desinformación, dona desde S/ 1.00 a nuestro PLIN 943-438-457