Alexis Villagra
Table of Contents
Resumen
El Problema: Gestionar silos tecnológicos sin comunicación previa eleva costos y dispara el tiempo de respuesta frente al ransomware avanzado. La Solución: Una arquitectura Zero Trust integrada que automatiza la visibilidad de activos, el control de identidad, la microsegmentación quirúrgica y la gobernanza de políticas. La Sinergia: Conectar soluciones agentless (Forescout) con EDR de IA nativa (CrowdStrike), microsegmentación dinámica (Akamai Guardicore) y auditoría multi-fabricante (FireMon) para reducir el MTTR de horas a milisegundos.
Alexis Villagra, CEO de V-LATAM, nos explica en este artículo cómo optimizar la ciberresiliencia activa llevando la arquitectura Zero Trust de segundos a milisegundos mediante la orquestación autónoma e inteligente de la infraestructura.
Introducción: El Desafío de las Amenazas Modernas
Lima, Perú, 4 de agosto de 2026.— Para los líderes de tecnología y seguridad, el desafío actual ya no es adquirir herramientas de protección, sino la fragmentación operativa. Gestionar «islas tecnológicas» que no se comunican entre sí dispara los costos, satura a los ingenieros y, lo peor de todo, deja brechas de visibilidad críticas. En un panorama donde el ransomware y los ataques avanzados se ejecutan a velocidad de máquina, responder de forma reactiva o manual ya no es viable.
Desarrollo: Orquestación Zero Trust en Milisegundos
Una estrategia de Zero Trust (Confianza Cero) efectiva no consiste en acumular plataformas, sino en lograr que convivan en un ecosistema coordinado, automatizado y gobernado con precisión. La verdadera resiliencia ocurre cuando el stack tecnológico madura y se comunica de manera autónoma para reducir el tiempo de respuesta (MTTR) de horas a milisegundos.
Este es el mapa de ruta tecnológico para lograrlo:
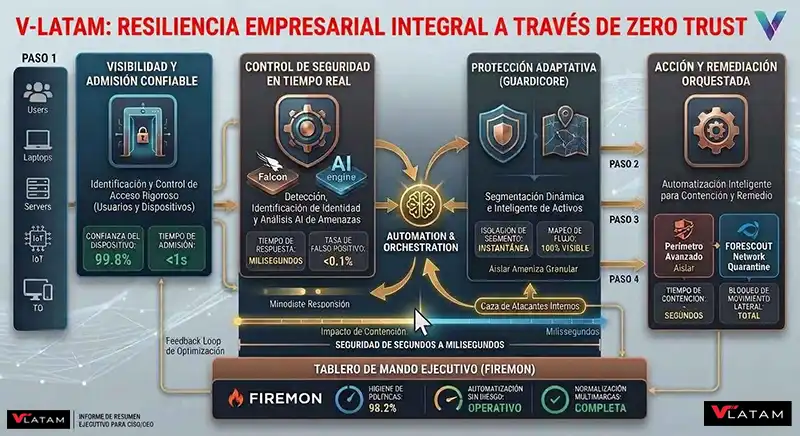
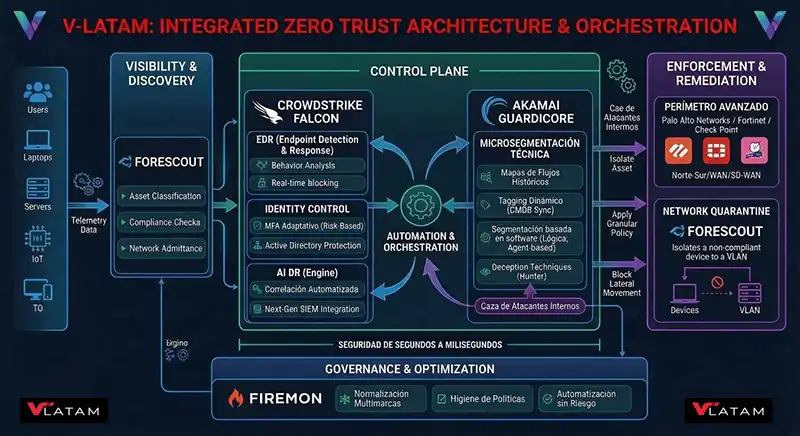
- Visibilidad Total de Activos: Con soluciones agentless como Forescout, el negocio obtiene clasificación automática de cada dispositivo (TI, IoT, TO) en el momento en que toca la red, garantizando el cumplimiento antes de otorgar acceso.
- Control de Identidad y Endpoint: Mediante CrowdStrike Falcon, se protegen los endpoints aplicando EDR avanzado e inteligencia artificial nativa. Su motor predictivo AIDR automatiza la correlación de alertas correlacionando logs con Next-Gen SIEM a gran escala, mientras que el módulo de Identity Control detiene movimientos laterales en Active Directory y Entra ID mediante MFA adaptativo basado en riesgo continuo.
- Microsegmentación Quirúrgica: A través de Akamai Guardicore, se aplican políticas basadas en software mediante agentes ligeros para aislar aplicaciones críticas de forma lógica. Su visibilidad granular mediante mapas históricos de flujos permite un etiquetado (tagging) dinámico integrado a CMDB, frenando movimientos laterales e implementando tecnologías de deception (engaño) para cazar atacantes internamente sin alterar la infraestructura física de red.
- Seguridad Perimetral Avanzada: La integración de Firewalls de Nueva Generación líderes como Palo Alto Networks, Fortinet o Check Point asegura flujos de datos norte-sur y conexiones WAN/SD-WAN dinámicas y robustas.
- Gobernanza y Automatización: FireMon actúa como el cerebro operativo, normalizando reglas multi-fabricante, limpiando políticas obsoletas y automatizando cambios sin introducir riesgos adicionales.
La Sinergia en Acción: Cuando Forescout clasifica un dispositivo, comparte el contexto con Akamai Guardicore y los firewalls perimetrales para asignar reglas dinámicas. Si CrowdStrike detecta un comportamiento anómalo, dispara una orden automática para que Forescout lo ponga en cuarentena física, mientras FireMon evalúa el impacto en la topología en tiempo real.
Knowledge Layer (Glosario Técnico para Lectores Ejecutivos)
Zero Trust (Confianza Cero): Modelo de seguridad informática basado en el principio de «nunca confiar, siempre verificar», que exige autenticación y autorización continua para cada acceso a la red.
MTTR (Mean Time to Respond): Tiempo promedio que le toma a un equipo de ciberseguridad neutralizar y contener una amenaza tras su detección.
Microsegmentación Quirúrgica: Técnica de ciberseguridad que aísla cargas de trabajo y aplicaciones mediante software para evitar movimientos laterales de atacantes en la red interna.
Agentless: Tecnología de monitoreo que clasifica e inspecciona dispositivos conectados a la red sin necesidad de instalar un software cliente o agente previo.
Deception Technology: Estrategia de defensa activa que despliega señuelos y trampas dentro de la red para detectar y cazar intrusos en fases tempranas.
Multi-Fabricante (Multi-Vendor): Entorno tecnológico que integra soluciones de infraestructura de seguridad procedentes de diferentes proveedores o marcas.
Tu Opinión Importa ツ
¿Tu infraestructura actual trabaja como un solo equipo o en silos aislados? Optimizar la postura de seguridad, simplificar las auditorías de cumplimiento y reducir la carga operativa es posible con el aliado estratégico correcto. En VLATAM ayudamos a las organizaciones a diseñar, integrar y gobernar ecosistemas de ciberseguridad avanzados. Te invitamos a evaluar tu arquitectura de seguridad actual y potenciar tu infraestructura conectando con nosotros:
- 🌐 Visítanos y conoce nuestras soluciones: v-latam.com
- 💼 Hablemos por LinkedIn: Conecta directamente en mi perfil profesional https://www.linkedin.com/in/alexisvillagravlatam/
- 📲 Contacto Inmediato: Agenda una breve sesión consultiva vía WhatsApp al +51 996 281 185
#Ciberseguridad #ZeroTrust #GobernanzaTI #ROI #EstrategiaDigital #FireMon #CrowdStrike #AkamaiGuardicore #Forescout #VilsolLatam
Apoya al Periodismo Independiente

¿Te sirvió en algo este contenido?, ayúdanos a combatir la Desinformación, dona desde S/ 1.00 a nuestro PLIN 943-438-457